Nel 2025, il team marketing di un'azienda di e-commerce di medie dimensioni a Taiwan era composto da cinque persone che si alternavano nella gestione di tre account sui social media. Le password erano memorizzate in un foglio di calcolo Google condiviso, a cui tutti avevano accesso. Nessuno aveva riscontrato problemi fino a quando non si decise di introdurre un agente basato sull'intelligenza artificiale per automatizzare la pubblicazione dei contenuti.
Il mio primo istinto è stato: "Consegna semplicemente la chiave dell'account all'agente."
Questa intuizione è presente in quasi tutte le aziende che iniziano a utilizzare l'intelligenza artificiale. Ed è quasi sempre sbagliata.
Prima di addestrare l'agente, poni una domanda.
La maggior parte delle persone che parlano di agenti di intelligenza artificiale si concentra sulle loro capacità: può effettuare ricerche? Può generare report? A quali strumenti può connettersi? Sono tutte domande legittime, ma sono secondarie.
Le domande principali sono: cosa è autorizzato a fare questo agente? Cosa non gli è autorizzato a fare? E di chi è la responsabilità quando compie un'azione che non dovrebbe?
Non si tratta di un problema tecnico, bensì di un problema di governance. E quando le aziende progettano gli agenti, il 90% della loro attenzione è focalizzata sul primo aspetto (la tecnologia), mentre quasi nessuno prende in considerazione il secondo.
Un agente senza limiti autorizzati diventa tanto più pericoloso quanto più è potente. Non c'è alcuna differenza fondamentale nell'architettura di sistema tra un assistente in grado di fare tutto e una vulnerabilità che potrebbe sfuggire al controllo in qualsiasi momento.
Questo è il punto di partenza per la creazione del framework SPEAK.
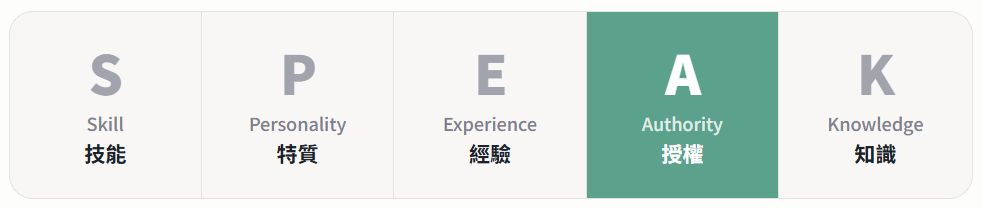
- 【S】 Abilità abilità
- 【P】Personalità tratti
- 【E】Esperienza 經驗
- [UN]Autorità Autorizzare
- 【K】Articoli tecnici 知識
Delle cinque dimensioni, S, P, E e K descrivono cosa è l'Agente , cosa sa e cosa può fare . Solo A [Autorità] risponde a una domanda completamente diversa: fino a che punto gli è consentito spingersi?
"Ogni autorizzazione che concedete a un agente è come aprire una porta. La questione non è quante porte siano aperte, ma se sapete quali porte non dovrebbero mai essere aperte."
Isolamento fisico delle password: la logica del proxy di processo
Torniamo alla storia di quella società di e-commerce. Alla fine, non hanno consegnato le password dei loro account sui social media all'agente.
La loro strategia era più intelligente: l'Agente era autorizzato solo ad avviare il processo di pubblicazione , non a eseguire l'azione di pubblicazione stessa. Quando l'Agente decideva di pubblicare un messaggio, passava il contenuto e l'orario a un processo di scenario su Make.com , dove Make utilizzava il suo nome utente e password reali per completare il processo di accesso e pubblicazione in background.
La catena di autorizzazione per l'intero processo è la seguente:
Agente (sa cosa inviare) → Attiva lo scenario Crea (sa come inviare) → Crea gestisce account e password (ha il permesso di inviare)
L'agente non verrà mai a conoscenza della password. Non sa quale sia la password, né ha bisogno di saperlo.
L'essenza di questo progetto risiede in un principio presente da decenni nell'architettura della sicurezza aziendale: il principio del minimo privilegio . A ciascun ruolo vengono concessi solo i permessi minimi necessari per svolgere il proprio compito, senza ulteriori autorizzazioni.
I sistemi bancari, i sistemi informativi ospedalieri e i database governativi sono tutti progettati in questo modo. Ma nel mondo degli agenti di intelligenza artificiale, questo principio è stato quasi dimenticato perché tutti hanno fretta di rendere gli agenti "più potenti".
Il principio cardine dell'intelligenza artificiale è che non è destinata a sostituire gli esseri umani, bensì a collaborare. Tuttavia, la collaborazione ha dei prerequisiti: ogni partecipante deve comprendere chiaramente i limiti delle proprie responsabilità. Concedere agli agenti un'autorità illimitata non è fiducia, ma negligenza.
Chiave a doppio strato: quando la competenza stessa richiede anche l'autorizzazione
L'isolamento dei processi risolve il problema di sicurezza a livello operativo, ma ne rimane un altro: come autorizzare le competenze stesse?
Nella piattaforma Agent Training Center di Smart4A ( speak.smart4a.tw ), ogni skill è crittografata. Il sistema host utilizza la crittografia AES per memorizzare il contenuto della skill; l'utente deve possedere la chiave di decrittazione corrispondente sul proprio computer locale per sbloccarla e utilizzarla.
Questo crea un'elegante struttura di sicurezza: le competenze non vengono "scaricate", ma "sbloccate". La piattaforma sa che sei qualificato per utilizzarle e la tua chiave nativa verifica la tua identità; entrambi gli elementi sono indispensabili.
Per gli imprenditori, il vantaggio di questa architettura non è di natura tecnica, bensì psicologica: non è necessario comprendere il funzionamento di AES; è sufficiente proteggere la propria chiave. La piattaforma gestisce la complessa logica di sicurezza; a voi resta solo da gestire la chiave finale.
Questo mi ricorda la filosofia progettuale delle casseforti: le migliori casseforti non richiedono agli utenti di comprendere il meccanismo di chiusura, ma consentono loro di ricordare una sola combinazione, con tutto il resto protetto da strutture meccaniche. Il livello di autorizzazione di SPEAK fa la stessa cosa.
Il limite del flusso di cassa: non il rifiuto, ma l'aggiunta di un'ulteriore barriera.
Esistono dunque degli scenari in cui un agente può avviare un processo ma non è in grado di completarlo autonomamente?
La risposta è sì. Il flusso di cassa è l'esempio più tipico.
Per le riconciliazioni, le richieste di rimessa e persino alcuni processi di rimessa, l'operatore può avviare il processo, organizzare i dati e inserire i numeri. Tuttavia, in un punto cruciale del processo, è necessaria una conferma prima che si possa proseguire. Questa è la logica di progettazione del modello Human-in-the-Loop (HITL).
Principi di progettazione HITL
L'agente avvia il processo, ma quest'ultimo viene messo in pausa prima dell'esecuzione, in attesa di revisione e approvazione umana. I fondi non verranno trasferiti senza conferma umana. Il ruolo dell'agente è quello di preparare e ricordare; il potere decisionale rimane nelle mani umane: non si tratta di una limitazione tecnologica, bensì di una precisa scelta di governance.
HITL non nutre diffidenza verso l'IA, ma riconosce che alcune decisioni hanno conseguenze irreversibili. Una volta commesso un errore, non si può tornare indietro. Appropriazione indebita di fondi, pagamenti errati: qualsiasi errore, in qualsiasi fase, può portare a perdite irreparabili. In tali scenari, tenere le persone informate è la scelta più responsabile nell'ambito della progettazione che promuova la responsabilizzazione.
Una forma matura di autorità non si basa su un semplice "dare" o "non dare", bensì su una catena di autorizzazione gerarchica: quali azioni un agente può intraprendere, quali richiedono la conferma umana e quali possono essere approvate solo da ruoli specifici. Ecco come si presenta realmente la governance dell'IA a livello aziendale.
Una buona costituzione non solo specifica chi detiene quali poteri, ma anche quali poteri devono essere controllati e bilanciati prima di poter essere esercitati. La struttura di autorizzazione dei vostri agenti dovrebbe essere analoga.
Il vero ordine di PARLARE
Se stai progettando un agente di intelligenza artificiale per la tua azienda, SPEAK ti offre un suggerimento controintuitivo: non iniziare con la S, inizia con la A.
Innanzitutto, chiedetevi: a quali sistemi questo agente è autorizzato ad accedere? Quali password di account non dovrebbero mai finire nelle mani dell'agente? Quali operazioni devono necessariamente richiedere una conferma manuale? Esiste un limite invalicabile, in nessuna circostanza?
Solo rispondendo chiaramente a queste domande il vostro agente potrà essere qualificato per iniziare ad apprendere nuove competenze, sviluppare la propria personalità, accumulare esperienza e acquisire conoscenze.
Altrimenti, ciò che hai addestrato non è un assistente, ma una vulnerabilità che potrebbe sfuggire al controllo da un momento all'altro. Solo che parla in modo molto educato, quindi non hai ancora scoperto il problema.
Il fulcro dell'intelligenza artificiale non è sostituire i posti di lavoro umani con l'IA, ma ridefinire le responsabilità di esseri umani e IA. La progettazione delle licenze è la manifestazione più concreta di questo confine.
Il team marketing dell'azienda di e-commerce ha infine creato una chiara architettura Agent: l'Agent era responsabile della generazione dei contenuti e delle decisioni di programmazione, il team Make si occupava dell'esecuzione e della gestione degli account, e il team People si occupava delle decisioni finali di rilascio e delle operazioni di pagamento. Questa divisione del lavoro a tre livelli garantiva che ogni team svolgesse le proprie specifiche responsabilità.
Hanno affermato che il principale insegnamento tratto dall'implementazione del sistema non è stato "quanto tempo mi ha fatto risparmiare l'IA", bensì: "Per la prima volta, ho avuto la sensazione che il nostro sistema fosse stato progettato".
Questo è ciò che il framework SPEAK si propone di offrire a ogni azienda.